開発・ネットワーク
262 件10月19日(月)
日本擬對雲端服務等設安全認證制度 實質上排除受中俄影響業者
(中央社東京19日綜合外電報導)日本政府將針對資料中心及雲端服務建立安全認證制度,並鼓勵金融、醫療等處理個人重要資訊的企業,使用經政府認證的服務。這項制度實質上將排除受到中、俄等國影響的企業。
10月12日(月)
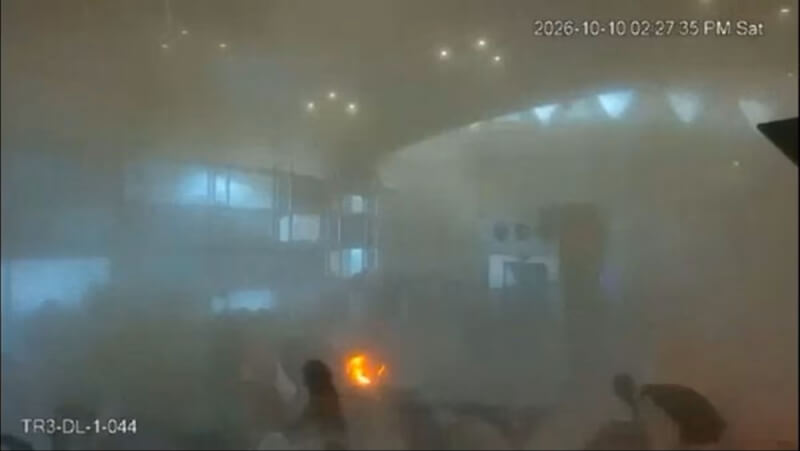
沙烏地阿拉伯重金採購先進武器 青年運動攻擊暴露防空漏洞
(中央社杜拜11日綜合外電報導)沙烏地阿拉伯重金購買先進武器,但近期接連發生致命攻擊,尤其是利雅德(Riyadh)國際機場遇襲事件,暴露出沙國防禦能力不足,難以抵禦青年運動持續不斷的攻擊。
日付不明
微軟WinApp擴充套件加入WinUI XAML語言服務,VS Code可檢查綁定錯誤
微軟發布WinApp VS Code擴充套件v0.4,加入實驗性WinUI XAML語言服務,可依專案內容提供介面程式碼自動完成建議,並在編輯時檢查型別及資料綁定錯誤。新版也支援直接建立WinUI應用程式,並從專案檔進行建置、執行與除錯。
Mozilla發布Firefox 159.0.1,修補高風險漏洞CVE-2026-120572
Mozilla
永豐銀行異常轉帳確認為駭客攻擊,供應商安全設定漏洞遭利用
永豐銀行11月4日晚間6時召開緊急記者會,說明日前發生的客戶帳戶異常轉帳事件。這起事件共影響419名客戶,涉及427筆異常交易,每筆轉出金額約10萬元。銀行先前表示新網銀交易系統發生程式異常,但隨著調查進一步釐清,確認事件起因是外部駭客利用新網銀交易系統供應商的安全設定漏洞。
電商ERP業者莫筆克科技遭駭,Shopline更換相關API金鑰,商家匯入ERP的資料恐受影響
繼91APP、1shop、Cyberbiz及meepShop等臺灣電商技術服務業者接連傳出資安事件與疑慮後,我們同時追蹤另一家電商開店平臺Shopline的資安動態,進一步發現該公司於11月3日公告,有商家使用的第三方雲端ERP服務商莫筆克科技(Mallbic雲端小幫手)發生資安…
cPGuard更新通道遭到入侵,近3千臺伺服器被植入惡意程式
伺服器資安防護軟體cPGuard發生供應鏈攻擊事件,駭客滲透其更新基礎設施,導致用戶主機被植入惡意軟體。軟體開發商OpsShield於11月3日指出,攻擊者入侵其帳務及授權伺服器,取得軟體更新所需的存取金鑰,進而竄改cPGuard更新內容,透過軟體更新通道向客戶伺服器散布惡意程式…
繼91APP遭駭後,1shop、Cyberbiz與meepShop等電商技術服務業者接連傳出資安警訊
臺灣多家電商技術服務業者接連傳出資安事件,繼10月中旬91APP公布遭駭事件後,又有多家業者傳出資安事件與相關疑慮,1shop公告其研判「訂單成立通知信」遭竊取,進入11月後,多家使用Cyberbiz及meepShop服務的品牌也陸續發布資安及防詐公告,提及訂單異常讀取或可能遭未…
11月Android例行安全更新修補216個漏洞
11月2日Google發布每月Android例行更新,一口氣修補216個資安漏洞,這些弱點有119個存在於安卓核心元件,其餘97個存在於第三方元件,用戶應留意裝置製造商的公告,以便新版韌體推出後即時套用。
新航受Amadeus資安事件波及,約4.6萬筆訂位紀錄可能外洩
新加坡航空向媒體證實,受到Amadeus訂位系統資安事件影響,約4.6萬筆旅客訂位紀錄可能外洩,包括姓名、訂位代號等資料。
Binance揭露63億美元竊案攻擊鏈,駭客以假面試誘使工程師執行惡意程式
全球最大加密貨幣交易平臺Binance公開約63.4億美元加密資產遭竊事件的初步調查,揭露駭客透過假求職面試植入惡意程式,再利用內部AI工具控制其他工程師電腦,取得容器部署權限,進而入侵錢包簽章服務轉走加密資產。
NetApp揭露旗下多款儲存產品受Linux核心TCP漏洞影響
日前揭露的Linux核心TCP漏洞CVE-2026-98432,不僅影響各Linux發行版,也涵蓋基於Linux平臺的其他產品,儲存廠商NetApp便於11月2日發布公告,指出旗下多款儲存產品受此漏洞影響,包括AFF、ASA及FAS系列儲存設備的BMC控制器與Service Pr…
日本三得利集團雲端服務遭駭,員工、合作夥伴及客戶等逾10萬人個資外洩
日本飲料製造商三得利(Suntory)的母公司三得利控股,以及三得利健康本週公告,集團使用的外部雲端服務遭第三方未授權存取,攻擊者下載了部分包含員工、合作夥伴及客戶個資的檔案,逾10萬人的個資因此外洩。
美國CISA警告WordPress資安漏洞遭積極利用
11月3日美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV),原因是他們已掌握新漏洞遭積極利用的證據,該漏洞就是上週公布的CVE-2026-119977,此為檢查時間與使用時間(TOCTOU)競爭條件漏洞,存在於WordPress核心,美國聯邦機構必須在11…
TeamViewer修補反向攻擊漏洞,受控端可藉遠端連線攻擊控制端
廣獲使用的遠端桌面存取軟體TeamViewer於10月27日修補可能導致反向攻擊的高風險漏洞,漏洞編號CVE-2026-111585,CVSS嚴重性評分達8.8分。不同於一般遠端存取工具漏洞多是造成控制端攻擊受控端的情境,這個漏洞允許受控端反過來攻擊發起連線的控制端電腦,問題源自…
Anthropic開源FlashProve,以密碼學驗證AI模型未遭掉包
AI新創Anthropic周一(11/2)發表FlashProve,這是一套利用零知識證明(Zero-Knowledge Proof)技術開發的開源系統,可透過密碼學驗證AI回答是否確實來自指定模型,以偵測服務供應商是否私下替換模型,或遭駭客竄改輸出內容,同時不必公開模型權重等商…
Google釋出Chrome 157修補213個資安漏洞,其中7個為重大等級
Google於11月3日發布Chrome 157大改版,針對電腦版與Android版總計修復213個資安弱點,其中有7個被評為重大等級,涉及Dawn、ANGLE、WebGL、Prerender、Geometry及Core等元件。Windows與macOS用戶需更新為157.0.8…
Node-RED重大漏洞出現攻擊嘗試,駭客企圖執行Linux惡意程式並部署網頁後門
資安漏洞情報業者VulnCheck近日揭露針對Node-RED重大漏洞CVE-2026-58115的攻擊活動。研究人員透過誘捕系統發現,攻擊者利用這項漏洞嘗試下載並執行Linux惡意程式,後續還觀測到試圖部署網頁後門、以便持續執行遠端命令的攻擊手法。
永豐銀行發生不明轉帳事件,該行證實新網銀系統程式異常,初步清查影響419名客戶、涉及427筆交易
近期有民眾在社群平臺Threads發文指出,在未經本人操作的情況下,其永豐銀行的個人帳戶被轉出10萬元至其他銀行帳戶,11月3日上午也有多名網友反映類似情況,引發關注。根據中央社引述刑事警察局說明,截至當日中午已受理68件相關報案,報案者多為身分證字號P開頭的男性,P為雲林縣的身…
甫修補的WordPress漏洞9分鐘後即出現嘗試利用活動
上週WordPress開發團隊發布7.1.4版安全更新,總共修補22個資安弱點,然而有資安公司發現,駭客在開發團隊公布相關資訊後,不到10分鐘就試圖利用其中部分的弱點。資安公司Wordfence提出警告,他們在WordPress開發團隊發布公告之後,於9分鐘後首度偵測到遠端程式碼…
Hugging Face遭惡意模型濫用,31個儲存庫散布挖礦程式與後門
資安公司Pluto Security揭露名為Load/Mine的惡意軟體活動,攻擊者利用AI模型分享平臺Hugging Face散布偽裝成Qwen2測試模型的惡意程式。研究人員追蹤到分布於7個Hugging Face帳號的31個惡意模型儲存庫,另有13個相關模型,累計下載次數達3…
AI應用開發平臺Langflow修補2項重大漏洞,攻擊者可繞過身分驗證或遠端執行程式碼
IBM指出開源AI工作流程開發平臺Langflow存在多項安全漏洞,其中兩項重大漏洞的CVSS風險評分均達9.8分,攻擊者可能從遠端繞過身分驗證,或在不需登入的情況下執行任意程式碼。受影響版本為Langflow OSS 1.0.0至1.12.8,官方已推出1.13.0修補。
Drupal揭露已遭利用的Commerce Core模組重大漏洞
10月28日開源內容管理系統Drupal開發團隊提出警告,電商模組Commerce Core存在已遭利用的存取控制繞過漏洞CVE-2026-118539,攻擊者可利用此漏洞存取原本受到限制的路徑及欄位,進而對電商網站的財務造成影響,在Drupal的嚴重程度評分裡,被評為21分(滿…
APT駭客利用惡意軟體框架NetamLoader攻擊亞洲政府機關
隨著國際局勢越來越緊張,近期針對政府機關的網路間諜活動也不時傳出,然而現在有一起活動相當特別,攻擊者竟是針對專為政府客製化的Windows 10作業系統而來,這種情況並不常見。